


Polícia Holandesa prende hacker da ShinyHunters e desencadeia onda de ataques globais
A captura de um jovem convicto desencadeou uma escalada de ciberataques que atingiram o FBI e o ransomware russo Cl0p, evidenciando a complexa rede de colaboração entre grupos criminosos
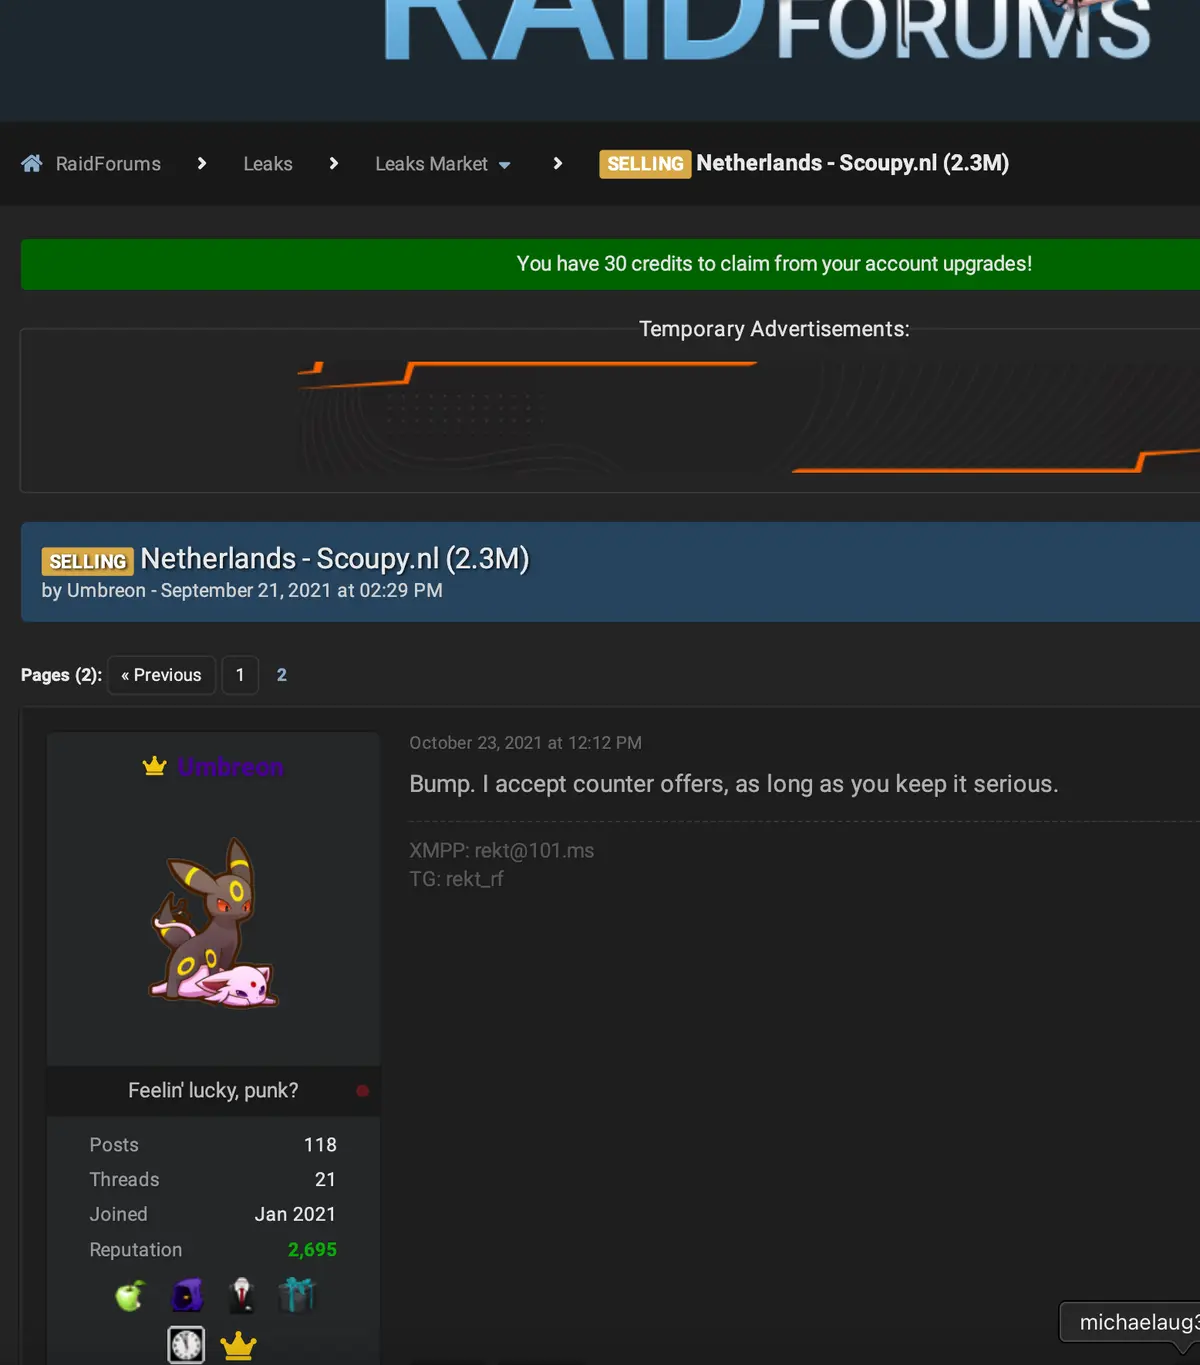
No cenário atual de crescente sofisticção das ameaças digitais, a prisão de um jovem hacker na Holanda é mais do que um simples sucesso policial; é um alerta sobre a interconexão e a colaboração entre grupos de cibercrime ao redor do mundo. O indivíduo, de 23 anos, era acusado de colaborar com o prolífico coletivo ShinyHunters, conhecido por suas campanhas de exfiltração de dados e extorsão. A prisão aconteceu em um contexto de intensos ataques que, em poucos dias, se intensificaram, atingindo até mesmo o FBI americano e um grupo de ransomware russa, Cl0p.
### Um panorama sobre o ShinyHunters O ShinyHunters surgiu como uma facção relativamente obscura dentro do vasto ecossistema de hackers, mas rapidamente se tornou um alvo de atenção global. Embora não haja consenso sobre a origem exata do nome, os especialistas sugerem que a designação “Shiny” reflete uma busca por “brilho” – ou seja, lucro – enquanto “Hunters” descreve a prática de caçar alvos valiosos. O coletivo emprega táticas híbridas, combinando engenharia social, phishing em massa e exploração de vulnerabilidades de software. O objetivo principal costuma ser a extração de dados confidenciais, seguida de extorsão por meio de ransomware ou chantagem.
Em 2023, o ShinyHunters foi responsável por mais de 50 incidentes de alto impacto, afetando organizações do setor financeiro, de saúde e do governo. De acordo com relatórios da Anomali e outras plataformas de inteligência de ameaças, o grupo mantinha uma rede de servidores espalhada entre países da Europa Oriental e da Ásia, facilitando a anonimização de suas atividades.
### A prisão e a reação em cadeia A operação holandesa resultou na detenção de um convicto que, segundo documentos apreendidos, fornecia suporte logístico e conhecimento técnico ao ShinyHunters. A investigação revelou que o suspeito tinha experiência em codificação e em manipulação de redes, habilidades cruciais para o planejamento de ataques complexos.
O que torna a prisão surpreendente não é apenas a captura do indivíduo, mas a resposta imediata do restante da rede. Apenas dias depois da prisão, o ShinyHunters escalou suas atividades: eles penetraram em sistemas do FBI, extraindo informações de alto valor, e também iniciaram uma campanha de extorsão contra Cl0p, um grupo de ransomware baseado na Rússia. Essa cadeia de eventos demonstra duas realidades essenciais:
1. **Interdependência entre grupos de cibercrime** – O fato de o ShinyHunters ter atacado Cl0p sugere uma relação de concorrência ou, possivelmente, de parceria, onde cada grupo tenta neutralizar o outro ou, no mínimo, lucrar com a falha do adversário. 2. **Velocidade de reação** – A resposta quase imediata do ShinyHunters indica que eles mantêm protocolos de resposta rápida, capazes de migrar para novos alvos em questão de horas.
### Por que o FBI e o Cl0p foram alvo? O FBI, como agência de inteligência e aplicação da lei, é um alvo natural para hackers que desejam demonstrar poder ou obter vantagem estratégica. A extração de dados sensíveis de uma organização tão central pode servir múltiplos propósitos: espionagem, manipulação de dados de inteligência ou simplesmente a exibição de vulnerabilidades em um palco global.
Já Cl0p, conhecido por ser um dos mais rentáveis grupos de ransomware russo, tem uma história de ataques a hospitais, governos e grandes corporações. A extorsão do ShinyHunters pode ter sido motivada por uma disputa por domínios de mercado – ou até por um desejo de demonstrar superioridade ao desestabilizar um concorrente.
### Impactos técnicos e operacionais Do ponto de vista técnico, os ataques do ShinyHunters envolveram o uso de ferramentas de exfiltração de dados baseadas em cloud, além de técnicas de “pivot” que permitem a propagação lateral dentro de redes internas. Isso mostra que os atacantes não apenas invadiram as portas de entrada, mas também conseguiram contornar controles de perímetro e de segmentação.
Em termos operacionais, a prisão de um membro chave evidenciou a importância de se quebrar a cadeia de comando. Entretanto, o fato de que os demais membros conseguiram escalar imediatamente o nível de ataque demonstra que a estrutura do ShinyHunters é distribuída e resiliente.
### Repercussões globais e lições para a defesa cibernética A sequência de eventos ressaltou a necessidade de cooperação internacional em cibersegurança. A polícia holandesa, o FBI e outras agências de investigação já estão trocando informações em tempo real para rastrear as atividades de ShinyHunters e Cl0p. Esse esforço conjunto reflete a evolução de modelos de investigação transnacionais, onde os dados são compartilhados de maneira mais ágil e eficiente.
Para organizações, o cenário reforça a importância de:
- **Monitoramento contínuo**: Ferramentas de SIEM (Security Information and Event Management) devem ser integradas a sistemas de detecção de anomalias para identificar movimentos suspeitos em tempo real. - **Segmentação de rede**: Ao dividir a infraestrutura em zonas distintas, é possível limitar a propagação lateral de um atacante. - **Treinamento de usuários**: Como os ataques do ShinyHunters dependem muito de engenharia social, a conscientização dos colaboradores é essencial.
### A perspectiva brasileira e latino-americana No Brasil, o cenário de cibercrime tem se intensificado nos últimos anos, com ataques direcionados a bancos, empresas de telecomunicações e órgãos públicos. Em 2023, o Conselho Nacional de Justiça (CNJ) registrou mais de 1.200 incidentes de ransomware no sistema de Justiça Eletrônica, refletindo a vulnerabilidade das plataformas governamentais.
Além disso, o governo brasileiro lançou recentemente a Lei de Defesa Cibernética (Lei 14.133/2021), que estabelece diretrizes para a proteção de dados e a resposta a incidentes de segurança. Contudo, a aplicação efetiva dessa lei requer ainda uma cultura de segurança mais profunda nas instituições.
Especialistas brasileiros apontam que a colaboração com entidades internacionais – como a Europol e o FBI – pode acelerar a identificação de ameaças e a mitigação de riscos. O caso do ShinyHunters demonstra que ataques globais podem atingir rapidamente organizações brasileiras, especialmente se houver vulnerabilidades não corrigidas.
### Olhando para o futuro A prisão de um hacker do ShinyHunters não encerra o perigo, mas sim muda o jogo. À medida que os grupos de cibercrime evoluem, a resposta das forças de segurança também deve se tornar mais ágil e colaborativa. O uso de inteligência artificial para detectar padrões de ataque, o fortalecimento de protocolos de resposta a incidentes e a criação de consórcios público‑privados serão fundamentais para mitigar ameaças.
Por fim, o episódio sublinha que a segurança cibernética não é apenas uma questão de tecnologia; é um desafio de governança, legislação, educação e cooperação internacional. No Brasil e na América Latina, a construção de capacidades locais, alinhadas a redes globais de inteligência, será crucial para enfrentar os cibercriminosos que, como os de ShinyHunters, não conhecem fronteiras.
Fonte original
Krebs on Security