


Ransomware atinge Keio Group no Japão e levanta alerta para a segurança dos sistemas de transporte
Ataque a dois servidores da companhia ferroviária e do seu hotel revela vulnerabilidades críticas e reforça a urgência de estratégias de ciberdefesa no setor de mobilidade
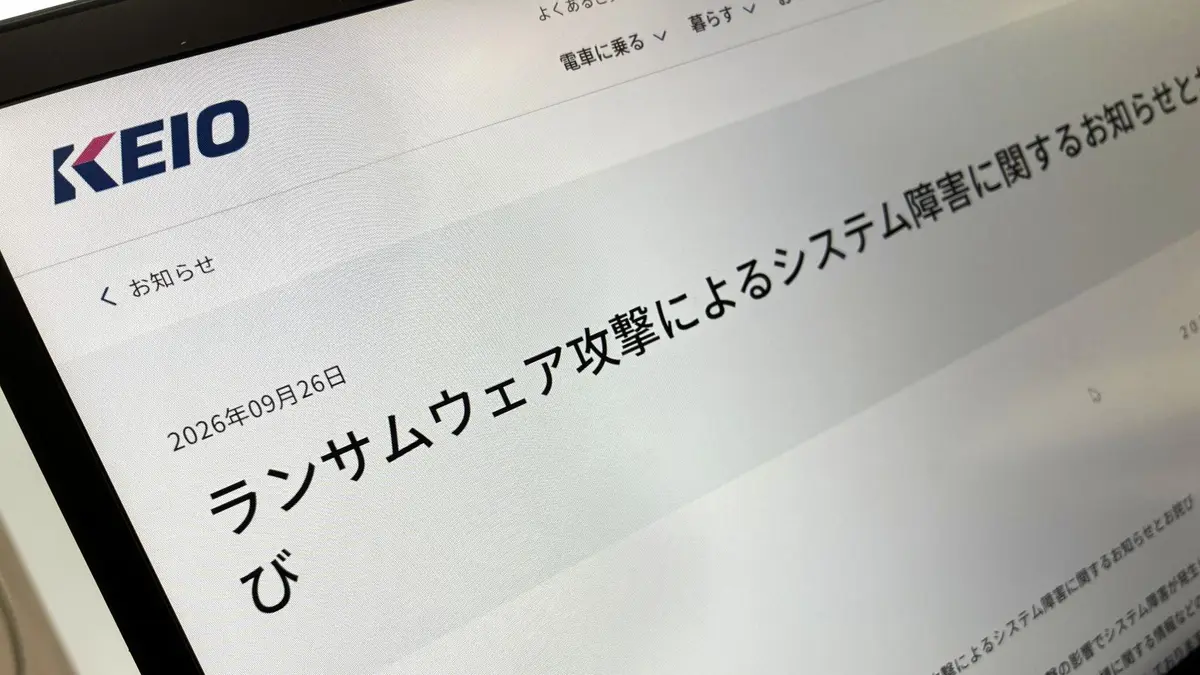
Em 28 de setembro de 2026, a Keio Corporation – empresa que opera a linha ferroviária Keio, um dos principais corredores de transporte da região metropolitana de Tóquio – divulgou que foi vítima de um ataque de ransomware que comprometeu dois servidores críticos: um da própria rede ferroviária e outro do Keio Plaza Hotel, estabelecimento hoteleiro administrado pelo mesmo grupo empresarial. A informação, proveniente do departamento de relações públicas da companhia, ainda não detalha se os criminosos exigiram um pagamento ou se houve vazamento de dados, mas a simples ocorrência já desencadeia um alerta na comunidade de segurança cibernética global.
O que diferencia esse caso de outros incidentes de ransomware está na natureza dos alvos. Enquanto a maioria dos ataques recentes tem como foco empresas de tecnologia, serviços financeiros ou infraestrutura crítica como usinas de energia, o setor de mobilidade – especialmente o ferroviário – tem se tornado um alvo cada vez mais atraente. A interconexão entre sistemas de controle de trens, plataformas de bilhetagem eletrônica, sistemas de gestão hoteleira e redes corporativas cria uma superfície de ataque ampla, permitindo que invasores explorem vulnerabilidades em pontos aparentemente desconectados. No caso da Keio, a invasão simultânea de um servidor de transporte e de um hotel demonstra como a convergência digital pode ampliar o risco de comprometimento.
Para entender a gravidade do incidente, é preciso contextualizar o panorama de ransomware no Japão. Segundo o relatório da agência de segurança cibernética NISC (National Center of Incident Readiness and Strategy for Cybersecurity), o país registrou um aumento de 42% no número de ataques de ransomware entre 2023 e 2025, com perdas estimadas em mais de 150 bilhões de ienes (cerca de US$ 1,1 bilhão). Grandes operadores de infraestrutura, incluindo companhias de energia elétrica e redes de telecomunicações, já foram alvos, mas a penetração no segmento de transporte ainda era relativamente baixa – até agora.
A vulnerabilidade que possibilitou o ataque à Keio ainda não foi revelada, mas especialistas apontam algumas hipóteses recorrentes: uso de softwares desatualizados, credenciais fracas em sistemas de administração remota e falta de segmentação de rede. Em ambientes ferroviários, onde sistemas legados de décadas coexistem com soluções modernas baseadas em nuvem, a complexidade de manter patches atualizados é um desafio constante. Além disso, a prática de compartilhar credenciais entre diferentes unidades de negócio – como a operação hoteleira e a ferroviária – pode criar pontos de entrada para ameaças que, de outra forma, permaneceriam isoladas.
Do ponto de vista técnico, os ransomware modernos utilizam técnicas de criptografia avançada que tornam a recuperação dos dados quase impossível sem a chave privada do atacante. Muitos grupos criminosos também empregam estratégias de exfiltração prévia, vazando informações sensíveis para forçar o pagamento. Embora a Keio ainda não confirme se houve exfiltração, a mera interrupção de servidores críticos pode gerar atrasos operacionais, impactar a experiência dos passageiros e comprometer a confiança dos usuários.
As consequências imediatas para a Keio podem incluir a necessidade de restaurar sistemas a partir de backups, um processo que pode levar dias ou semanas, dependendo da frequência e da integridade das cópias de segurança. Caso os backups estejam comprometidos ou desatualizados, a empresa pode ser forçada a considerar o pagamento de resgate – uma decisão que, além do custo financeiro direto, tem implicações legais e de reputação. No Japão, a Lei de Proteção de Dados Pessoais (APPI) impõe sanções severas para empresas que não conseguem proteger informações de clientes, o que eleva ainda mais os riscos de um pagamento ou de um vazamento de dados.
O incidente também gera reflexos econômicos. A Keio Group emprega aproximadamente 10 mil funcionários e movimenta milhões de passageiros diariamente. Qualquer interrupção prolongada pode acarretar perdas de receita significativas, além de custos adicionais com equipes de resposta a incidentes, consultorias de segurança e atualizações de infraestrutura. Em um cenário de competitividade intensa entre operadores de transporte em Tóquio, a reputação de confiabilidade é um ativo estratégico que pode ser corroído por falhas de segurança.
Do ponto de vista geopolítico, o aumento de ataques de ransomware no Japão reflete uma tendência global de exploração de cadeias de suprimentos digitais. Grupos de crime organizado, muitas vezes vinculados a estados-nação ou a redes de hackers como REvil, LockBit e Conti, têm focado em alvos que oferecem alto retorno financeiro e que, ao mesmo tempo, podem gerar repercussões políticas. Um ataque bem-sucedido a um sistema de transporte pode ser usado como ferramenta de pressão ou como demonstração de capacidade cibernética.
No Brasil, a situação da Keio serve como um alerta para operadores de mobilidade urbana, como companhias de metrô, BRT e ônibus que também dependem de sistemas integrados de controle de tráfego, bilhetagem eletrônica e gestão de frota. A última década viu um crescimento acelerado da digitalização desses serviços, com a adoção de plataformas de IoT, inteligência artificial para otimização de rotas e pagamentos por smartphones. Contudo, a maioria das empresas ainda lida com infraestruturas legadas, falta de profissionais especializados e orçamentos limitados para segurança cibernética.
Especialistas brasileiros, como a diretora de segurança da informação da Associação Brasileira de Empresas de Tecnologia (ABES), Ana Clara Ribeiro, ressaltam que o caso japonês evidencia a necessidade de "segurança por design" – ou seja, integrar práticas de proteção desde o desenvolvimento dos sistemas, ao invés de tratá-las como um complemento posterior. "Não basta ter antivírus e firewalls; é preciso segmentar redes, implementar autenticação multifator, monitorar tráfego em tempo real e garantir backups offline e testados regularmente", afirma Ribeiro.
Além das medidas técnicas, a cultura organizacional desempenha papel crucial. Treinamentos de conscientização para funcionários, políticas claras de uso de credenciais e protocolos de resposta a incidentes são pilares que podem reduzir a superfície de ataque. No caso da Keio, a divulgação pública da ocorrência já demonstra um grau de transparência que pode mitigar o impacto reputacional, mas também evidencia que a empresa precisou lidar com a comunicação de crise em tempo real – uma competência ainda incipiente em muitas empresas brasileiras.
Do ponto de vista regulatório, o Japão tem reforçado sua postura com a atualização da APPI e a criação de diretrizes específicas para setores críticos, como transporte. No Brasil, a Lei Geral de Proteção de Dados (LGPD) já estabelece obrigações de notificação de incidentes de segurança, mas ainda há lacunas quanto à exigência de planos de continuidade de negócios específicos para infraestrutura de transporte. A experiência da Keio pode impulsionar discussões no Congresso brasileiro sobre a necessidade de regulamentações mais robustas para operadores de mobilidade.
Em termos de perspectivas futuras, analistas de mercado preveem que a frequência de ataques ransomware a sistemas de transporte continuará a crescer, impulsionada por três fatores principais: (i) a expansão da superfície de ataque devido à adoção de IoT e 5G; (ii) a lucratividade dos resgates, que em 2025 superou a marca de US$ 20 bilhões globalmente; e (iii) a crescente sofisticação das ferramentas de ofuscação usadas pelos cibercriminosos, que dificultam a detecção precoce. Para mitigar esses riscos, empresas como a Keio precisarão investir em tecnologias avançadas de detecção de ameaças (EDR, XDR), automação de respostas (SOAR) e colaboração com agências governamentais para troca de inteligência.
Em síntese, o ataque ransomware à Keio Group representa mais do que um incidente isolado; ele funciona como um termômetro da vulnerabilidade que acompanha a digitalização de infraestruturas críticas. O caso reforça a necessidade de uma abordagem holística que combine tecnologia, processos e cultura organizacional, tanto no Japão quanto no Brasil. A lição que se extrai é clara: a segurança cibernética não pode ser tratada como um custo opcional, mas como um investimento estratégico para garantir a continuidade dos serviços que movimentam a vida de milhões de pessoas diariamente.
Olhar para o futuro implica reconhecer que a defesa contra ransomware será uma corrida armamentista permanente. Enquanto as empresas aprimoram suas defesas, os atacantes evoluem suas táticas. A única estratégia sustentável será a de resiliência – construir sistemas que, mesmo quando comprometidos, permitam uma rápida recuperação, minimizando prejuízos e preservando a confiança dos usuários. No contexto brasileiro, isso significa acelerar a adoção de boas práticas de cibersegurança, criar parcerias público‑privadas para compartilhar informações de ameaças e investir em capacitação de profissionais especializados. Só assim o setor de mobilidade poderá enfrentar os desafios de um mundo cada vez mais conectado e vulnerável a ataques digitais.
Fonte original
Nikkei xTECH